글의 출처는 AWS SAA 합격으로 가는 길 #2: [S3 마이그레이션] 마스터하기
AWS SAA 합격으로 가는 길 #2: [S3 마이그레이션] 마스터하기
안녕하세요, AWS SAA(Solution Architect Associate) 자격증을 준비하시는 여러분!저는 넥스트클라우드에서 SA로 활동하고 있는 손유림이라고 합니다. 😊 지난번에 AWS SAA 자격증 문제 접근법과 분석 방법
pacloud.tistory.com
이분의 글을 전부 참조한 것이니 자세한 내용들은 이분의 글을 참고 바랍니다
여전히 모든 문제는 세 가지 단계를 거치며 풀 예정이다.
1. 문제의 요구사항 분석하기
2. 관련 AWS 서비스 생각하기
3. 선택지 분석하기
첫번째 문제
한 회사는 최근 프라이빗 서브넷의 Amazon EC2에서 Linux 기반 애플리케이션 인스턴스를 시작했고
VPC의 퍼블릭 서브넷의 Amazon EC2 인스턴스에서 Linux 기반 배스천 호스트를 시작했습니다.
솔루션 설계자는 회사의 인터넷 연결을 통해 온프레미스 네트워크에서 배스천 호스트 및 애플리케이션
서버에 연결해야 합니다.
솔루션 설계자는 모든 EC2 인스턴스의 보안 그룹이 해당 액세를 허용하는지 확인해야 합니다.
솔루션 설계자는 이러한 요구 사항을 충족하기 위해 어떤 단계 조합을 수행해야 합니까?(두 가지를 선택)
선택지
1. 배스천 호스트의 현재 보안 그룹을 애플리케이션 인스턴스로부터의 인바운드 액세스만 허용하는 보안
그룹으로 교체합니다.
2. 배스천 호스트의 현재 보안 그룹의 회사 내부 IP 범위의 인바운드 액세스만 허용하는 보안 그룹으로 교체
합니다.
3. 배스천 호스트의 현재 보안 그룹을 회사의 외부 IP 범위로부터 인바운드 액세만 허용하는 보안 그룹으로
교체합니다.
4. 애플리케이션 인스턴스의 현재 보안 그룹을 배스천 호스트의 사설 IP 주소에서만 인바운드 SSH 액세스를
허용하는 보안 그룹으로 바꿉니다.
5. 애플리케이션 인스턴스의 현재 보안 그룹을 배스천 호스트의 퍼블릭 IP 주소에서만 인바운드 SSH 액세스를
허용하는 보안 그룹으로 바꿉니다.
1.문제의 요구사항 분석하기
이 문제에서는 2가지의 요구사항이 존재한다.
1. 인터넷 연결을 통해 온프레미스 네트워크에서 배스천 호스트 및 애플케이션 서버에 연결
2. 모든 EC2 인스턴스의 보안 그룹이 해당 액세스를 허용하도록 설정
"인터넷 연결을 통해 온프레미스 네트워크에서 배스천 호스트 및 애플리케이션 서버에 연결"
= 회사 사무실(온프레미스)에서 AWS 클라우드의 특정 컴퓨터들에 접속하려고 한다. 이 접속은 일반
인터넷을 통해 이루진다. 접속하려는 대상은 두 가지이다.
- 배스천 호스트 : 이건 마치 클라우드로 들어가는 입구 같은 특별한 컴퓨터이다.
- 애플리케이션 서버 : 실제로 여러분의 서비스나 프로그램이 돌아가는 컴퓨터들이다.
" 모든 EC2 인스턴스의 보안 그룹이 해당 액세스를 허용하도록 설정"
= 인터넷을 통해 AWS의 특정 컴퓨터들에 안전하게 접속할 수 있도록 설정하는 것이다.
2. 요구사항과 관련된 AWS 서비스 생각하기
1. 인터넷 연결을 통해 온프레미스 네트워크에서 배스천 호스트 및 애플리케이션 서버에 연결
- Internet Gateway: VPC와 인터넷 간의 통신을 가능하게 하는 AWS 리소스이다. 퍼블릭 서브넷에
배치된 EC2 인스턴스가 인터넷과 통신할 수 있게 한다. 이를 통해 온프레미스 네트워크에서 퍼블릭
서브넷의 배스천 호스트 및 애플리케이션 서버에 접근할수 있다.
- Public Subnet : 인터넷 게이트웨이와 연결되어 있어, 서브넷 내의 EC2 인스턴스가 인터넷과 직접
통신할 수 있습니다.
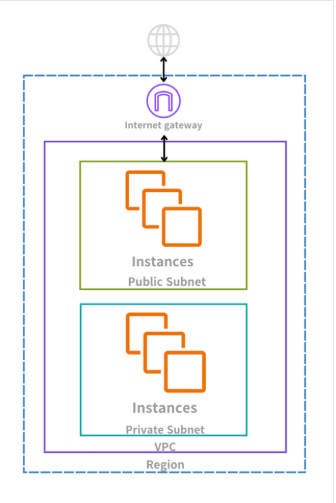
-> 프라이빗 서브넷은 인터넷 게이트웨이와 직접 연결되어 있지 않아, 이 서브넷 내의 EC2 인스턴스는
인터넷과 직접 통신할 수 없습니다. 프라이빗 서브넷의 인스턴스가 외부 인터넷과 통신하려면 NAT 게이트
웨이나 NAT 인스턴스와 같은 추가적인 구성이 필요하다.
- AWS Transit Gateway : VPC와 온프레미스 네트워크 간의 라우팅을 관리하는 네트워크 허브 역할을
합니다. 여러 VPC와 온프레미스 네트워크를 연결하는 데 유용하며, VPN 연결을 통해 인터넷을 통한
접근을 지원한다. 이 서비스를 사용하면 네트워크 연결을 중앙에서 관리하고 확장할 수 있다.
"VPC(Virtual Private Cloud)" : AWS 내에서 사용자가 정의한 가상 네트워크를 말한다.
" 온프레미스 네트워크 " : 기업이 자체적으로 보유하고 관리하는 물리적 네트워크로 , 주로 회사 내부나
데이터 센터에 있는 네트워크를 의미한다.
"라우팅" : 네트워크에서 데이터 패킷이 목적지까지 가는 경로를 결정하는 과정이다.
"네트워크 허브" : 여러 네트워크 연결이 모이는 중심점이다.
-> AWS Site-to-Site(VPN): 온프레미스 네트워크와 AWS VPC 간에 안전하게 인터넷을 통해 연결할 수 있는
관리형 VPN 서비스이다. VPC 연결은 암호화되어 전송되므로 보안성이 높다.
2. 모든 EC2 인스턴스의 보안 그룹이 해당 액세스를 허용하도록 설정
- Amazon EC2 Security Group(보안 그룹) : 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는
가상 방화벽 역할을 하는 서비스이다. 보안 그룹은 상태 저장 방식으로 동작하며, 인스턴스 수준에서
네트워크 접근을 제어할 수 있다.
"서버" : 역할(서비스를 제공하는 컴퓨터)
"인스턴스" : 실제로 실행 중인 하나의 객체
"인바운드" : 외부에서 인스턴스로 들어오는 데이터 흐름이다.
"아웃 바운드" : 인스턴스에서 외부로 나가는 데이터 흐름이다.
"상태 저장 방식과 인스턴스 수준에서 네트워크를 접근한다." 이건 무슨 말일까?
상태를 저장하기 때문에 한 방향(인바운드 또는 아웃바운드)에서 트래픽을 허용하면 그에 대한 응답 트래픽은
자동으로 반대 방향으로 허용된다는 말이다. 인스턴스는 클라우드 컴퓨팅 환경에서 가상 서버를 말한다.
예로 EC2, S3, MySQL 등이 있고, 이 인스턴스에 어떤 네트워크 트래픽이 접근할 수 있는지를 결정하는 것을
의미한다.
3. 위의 정보들을 토대로 정답 선택하기
선택지 1번 " 배스천 호스트의 현재 보안 그룹을 애플리케이션 인스턴스로부터의 인바운드 액세스만 허용하는
보안 그룹으로 교체합니다."이다.
- Amazon Security Groups: 보안 그룹은 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는 가상 방화벽
역힐을 한다.
선택지가 정답이 아닌 이유는 배스천 호스트에 대한 온프레미스 네트워크 접근을 고려하지 않고, 애플리케이션
인스턴스에서 접근만 허용하는 설정이기 때문이다.
선택지 2번은 " 베스천 호스트의 현재 보안 그룹을 회사 내부 IP 범위의 액세스만 허용하는 보안 그룹으로 교체
합니다" 이다
- Amazon Security Groups : 보안 그룹은 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는 가상 방화벽
역할을 한다.
선택지가 정답이 아닌 이유는 회사 내부 IP 범위를 사용하여 배스천 호스트에 접근을 허용하지만 외부 IP범위를
사용하여 온프레미스 네트워크와 연결된 환경에서는 이 설정이 적절하지 않을 수 있기 때문이다. 외부 IP 범위를
사용하여 접근을 허용하는 것이 더 나은 선택일 수 있습니다.
선택지 3번은 "배스천 호스트의 현재 보안 그룹을 회사의 외부 IP 범위로부터의 인바운드 액세스만 허용하는
보안 그룹으로 교체합니다." 이다.
- Amazon Security Groups: 보안 그룹은 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는 가상 방화벽
역할을 한다.
이 선택지는 애플리케이션 인스턴스가 배스천 호스트를 통해서만 접근되도록 하여 보안을 강화하는 방법이다.
선택지 4번은 "애플리케이션 인스턴스의 현재 보안 그룹을 배스천 호스트의 사설 IP 주소에만 인바운드 SSH
액세스를 허용하는 보안 그룹으로 바꿉니다." 이다.
- Amazon Security Groups: 보안 그룹은 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는 가상 방화벽
역할을 합니다. - SSH : 원격에 있는 리눅스 서버를 안전하게 조작하기 위한 암호화된 접속 프로토콜
이 선택지는 애플리케이션 인스턴스가 배스천 호스트를 통해서만 접근되도록 하여 보안을 강화하는 방법이다.
선택지 5번은" 애플리케이션 인스턴스의 현재 보안 그룹을 배스천 호스트의 퍼블릭 IP 주소에서만 인바운드
SSH 액세스를 허용하는 보안그룹으로 바꿉니다" 이다
- Amazon Security Groups: 보안 그룹은 인스턴스의 인바운드 및 아웃바운드 트래픽을 제어하는 가상 방화벽
역할을 합니다.
선택지 정답이 아닌 이유는 퍼블릭 IP를 통해 SSH 접근을 허용하므로 보안상의 위험이 있을 수 있기 때문이다.
배스천 호스트의 사설 IP를 사용하는 것이 더 안전하다.
정답 : 3,4
두번째 문제
회사에는 1,000개의 Amazon EC2 Linux 인스턴스에서 실행되는 프로덕션 워크로드가 있습니다.
워크로드는 타사 소프트웨어로 구동됩니다.
회사는 중요한 보안 취약성을 수정하기 위해 가능한 한 빨리 모든 EC2 인스턴스에서 타사 소프트웨어를
패치해야 합니다.
솔루션 설계자는 이러한 요구 사항을 충족하기 위해 무엇을 해야 합니까?
선택
1. 모든 EC2 인스턴스에 패치를 적용할 AWS Lambda 함수를 생성합니다.
2. 모든 EC2 인스턴스에 패치를 적용하도록 AWS Systems Manager Patch Manager를 구성합니다.
3. 모든 EC2 인스턴스에 패치를 적용하도록 AWS Systems Magager 유지 관리 기간을 예약합니다.
4. AWS Systems Manager Run Command를 사용하여 패치를 모든 EC2 인스턴스에 적용하는 사용자
지정 명령을 실행합니다.
문제의 요구사항 분석하기
이 문제에서는 1가지의 요구사항이 존재한다. 그렇지만 세부적으로 알아야 할 게 존재한다.
1. 소프트웨어 패치
- 1,000개의 Amazon EC2 Linux 인스턴스에서 실행되는 프로덕션 워크로드
- 워크로드가 타사 소프트웨어로 구동
- 가능한 한 빨리 모든 EC2 인스턴스에서 타사 소프트웨어를 패치
- 중요한 보안 취약성을 수정
-> 종합하면, 회사가 사용하고 있는 다른 회사의 소프트웨어에서 심각한 보안 문제가 발견되었고, 이를 해결
하기 위해 1,000개의 모든 서버에 최대한 빨리 소프트웨어 업데이트를 적용해야 하는 상황이다.
요구사항과 관련된 AWS 서비스 생각하기
1. 소프트웨어 패치
- AWS Systems Manger: 대규모 인스턴스 관리 및 자동화를 지원하는 서비스로, 인스턴스의 상태를
모니터링하고 제어할 수 있습니다. 이 서비스를 통해 여러 EC2 인스턴스를 중앙에서 관리하고 운영할
수 있습니다.
- AWS Systems Manager Automation : 사용하면 타사 소프트웨어를 포함한 다양한 워크로드를 자동화된
방식으로 관리할 수 있다. 이는 패치 작업을 자동으로 수행하는 데 유용하다.
- AWS Systems Manager Patch Manager: AWS에서 패치 관리를 자동화하는 서비스이다. 이를 통해 모든
EC2 인스턴스에 대해 신속하게 패치 작업을 실행할 수 있다.
- AWS Systems Manager Run Command: 여러 인스턴스에 대해 원격으로 명령을 실행할 수 있는
서비스이다.패치 작업을 신속하게 수동 또는 자동화된 방식으로 실행하는 데 유용하다.
Run Command를 사용하면 긴급한패치 작업을 즉시 수행할 수 있다.
위의 정보들을 토대로 정답 선택하기
선택지 1번 " 모든 EC2 인스턴스에 패치를 적용할 AWS Lambda 함수를 생성합니다."이다
- AWS Lambda: 서버리스 컴퓨팅 서비스로, 이벤트 기반으로 코드를 실행할 수 있다. 그러나 Lambda
함수는 일반적으로 짧은 실행 시간을 가지며, 대규모 인스턴스 패치 작업에는 적합하지 않을 수 있다.
Lambda 함수로 1,000개의 EC2 인스턴스를 패치하는 것은 비효율적인 수 있으며, 운영 오버헤드가
많이 발생할 수 있다.
이 선택지가 정답이 아닌 이유는 Lambda 함수는 대규모 패치 작업에 적합하지 않기 때문이다.
Lambda는 주로 주로 짧은 시간 내에 완료되는작업에 적합하며, 1000개의 EC2 인스턴스를 패치하는 데에는
적절하지 않다.
선택지 2번 " 모든 EC2 인스턴스에 패치를 적용하도록 AWS Systems Manager Patch Manager를
구성합니다. " 이다
- AWS Systems Manager Patch Manager: AWS Systems Manger의 기능으로, EC2 인스턴스에 자동으로
패치를 적용할 수 있다. 이 서비스는 패치 관리 작업을 자동화하고, 보안 패치 적용을 신속하게 수행할 수
있도록 도와준다.
이 선택지가 정답이 아닌 이유는 Patch Manger는 패치 작업을 자동화할 수 있지만, 특정 시점에 신속하게
패치를 적용하려면 Run Comman와 같은 다른 도구가 더 적합할 수 있기 때문이다.
선택지 3번 " 모든 EC2 인스턴스에 패치를 적용하도록 AWS Systems Manger 유지 관리 기간을 예약합니다."
이다
- AWS Systems Manager 유지 관리 기간: 패치, 업데이트, 기타, 유지 관리 작업을 예약할 수 있는 기능이다.
유지 관리 기간 동안 시스템은 자동으로 작업을 수행하며, 운영 오버헤드를 줄일 수 있다. 그러나 패치 작업의
즉각적인 실행에는 적합하지 않을 수 있다.
이 선택지가 정답이 아닌 이유는 유지 관리 기간을 예약하는 것은 패치 작업을 계획된 시간에 수행하게 하지만,
긴급한 보안 패치의 즉각적인 적용에는 적합하지 않기 때문이다.
선택지 4번 "AWS System Manager Run Command를 사용하여 패치를 모든 EC2 인스턴스에 적용하는 사용자
지정 명령을 실행합니다. "이다.
- AWS Systems Manager Run Command : 여러 인스턴스에 대해 원격으로 명령을 실행할 수 있는 서비스로,
패치 작업을 신속하게 수동 또는 자동화된 방식으로 실행하는 데 유용하다. Run Command를 사용하면
긴급한 패치 작업을 즉시 수행할 수 있다.
이 선택지는 AWS Systems Manager Run Command를 사용해 EC2 인스턴스에 패치를 빠르게 배포하는 방법을
제안한다. 이를 통해 운영 오버헤드를 최소화하면서도 보안 취약성을 즉각적으로 수정할 수 있다. 이는 가능한
빨리 모든 인스턴스에 패치를 적용해야 하는 요구 사항을 충족한다.
정답 : 4번
3번째 문제
회사는 NFS를 사용하여 온프레미스 네트워크 연결 스토리지에 대용량 비디오 파일을 저장합니다.
각 비디오 파일의 크기는 1MB에서 500GB까지입니다.
총 스토리지는 70TB이며 더 이상 증가하지 않습니다.
회사는 비디오 파일을 Amazon S3로 마이그레이션 하기로 결정합니다.
회사는 최소한의 네트워크 대역폭을 사용하면서 가능한 한 빨리 비디오 파일을 마이그레이션 해야 합니다.
이러한 요구 사항을 충족하는 솔루션은 무엇입니까?
선택지
1. S3 버킷을 생성합니다. S3 버킷에 쓸 수 있는 권한이 있는 IAM 역할을 생성합니다. AWS CLI를 사용하여
모든 파일을 S3 버킷에 로컬로 복사합니다.
2. AWS Snowball Edge 작업을 생성합니다. 온프레미스 Snowball Edge 디바이스를 받습니다. Snowball Edge
클라이언트를 사용하여 데이터를 디바이스로 전송합니다. AWS가 데이터를 Amazon S3로 가져올 수 있도록
장치를 반환하십시오
3. 온프레미스에 S3 파일 게이트웨이를 배포합니다. S3 파일 게이트웨이에 연결할 공용 서비스 엔드포인트를
생성합니다. S3 버킷을 생성합니다. S3 File Gateway에서 새 NFs 파일 공유를 생성합니다. 새 파일 공유가 S3
버킷을 가리키도록 합니다. 기존 NFS 파일 공유에서 S3 파일 게이트웨이로 데이터를 전송합니다.
4. 온프레미스 네트워크와 AWS 간에 AWS Direct Connect 연결을 설정합니다. 온프레미스에 S3 파일
게이트웨이를 배포합니다. S3 파일 게이트웨이에 연결할 퍼블릭 가상 인터페이스(VIF)를 생성합니다. S3
버킷을 생성합니다. S3 File Gateway에서 새 NFS 파일 공유를 생성합니다. 새 파일 공유가 S3 버킷을 가리키도록
합니다. 기존 NFS 파일 공유에서 S3 파일 게이트웨이로 데이터를 전송합니다.
문제의 요구사항 분석하기
이 문제에서는 1가지의 요구사항이 존재한다. 그렇지만 세부적으로 알아야 할 게 존재한다.
1. 비디오 파일을 Amazon S3 마이그레이션
- 각 비디오 파일의 크기는 1MB에서 500GB까지 다양
- 총 스토리지는 70TB
- 최소한의 네트워크 대역폭을 사용하면서 가능한 한 빨리 마이그레이션
요구사항과 관련된 AWS 서비스 생각하기
- AWS DataSync(데이터 동기화): 온프레미스 스토리지를 Amazon S3로 전송하는 관리형 데이터 전송
서비스이다. DataSync는 네트워크 최적화 기능을 통해 네트워크 대역폭을 효율적으로 사용하며, NFS(네트
워크 파일 시스템)와 통합되어 온프레미스의 NFS 스토리지에서 Amazon S3로 데이터를 직접 전송할 수 있다. - AWS Snowball: 대용량 데이터를 AWS로 전송하기 위한 물리적 디바이스 솔루션이다. 인터넷 대역폭이
제헌적이거나 데이터 전송 시간이 중요한 경우 Snowball을 통해 데이터를 빠르게 전송할 수 있으며,
인터넷을 통한 데이터 전송에 비해 네트워크 대역폭 사용을 최소화할 수 있다. - AWS Storage Gateway: 온프레미스 데이터를 AWS S3로 전송하기 위한 하이브리드 클라우드 스토리지
솔루션이다. S3 파일 게이트웨이(S3 File Gateway)를 사용하면 온프레미스의 기존 NFS 파일 공유를 S3로
마이그레이션할 수 있다. - AWS Transfer Famliy : SFTP, FTPS, FTP를 통해 파일을 Amazon S3로 전송할 수 있는 완전 관리형 서비스
이다. Transfer Famliy를 사용하면 파일 전송을 위해 기존의 SFTP, FTPS,FTP 클라이언트를 사용할 수 있으며,
이를 통해 기존 온프레미스 스토리지에서 Amazon S3로 파일을 전송할 수 있습니다. 네트워크 대역폭을
효율적으로 사용하면서 데이터 전송을 자동화할 수 있다. - AWS Dircet Connect : 온프레미스 환경과 AWS 간의 전용 네트워크 연결을 제공하는 서비스이다. 네트워크
대역폭을 효율적으로 사용하면서도 안정적이고 빠른 데이터 전송을 가능하게 한다. Direct Connect를 통해
데이터를 AWS로 전송할 때 공용 인터넷을 우회하여 전송 속도와 안정성을 향상시킬 수 있다.
위의 정보들을 토대로 정답 선택하기
선택지 1번 "S3 버킷을 생성합니다. S3 버킷에 쓸 수 있는 권한이 있는 IAM 역할을 생성합니다. AWS CLI
를 사용하여 모든 파일을 S3 버킷에 로컬로 복사합니다." 이다.
- Amazon S3: 객체 스토리지 서비스로, 데이터를 저장하고 관리하는 데 사용된다. 대규모 데이터 저장에
적합하다. - AWS CLI: AWS 서비스와 상호 작용하기 위한 명령줄 도구로, 데이터를 S3로 복사하는 데 사용할 수
있습니다.
이 선택지가 정답이 아닌 이유는 AWS CLI를 사용하여 데이터를 로컬에서 S3로 직접 복사하는 것은 네트워크
대역폭을 많이 소비할 수 있다. 또한 , 70TB의 대용향 데이터를 네트워크를 통해 전송하는 데 시간이 오래 걸릴
수 있어, 최소한의 네트워크 대역폭을 사용하면서 가능한 빨리 마이그레이션 해야 하는 요구사항을 충족 못함
선택지 2번 " AWS Snowball Edge 작업을 생성합니다. 온프레미스에서 Snowball Edge 디바이스를 받습니다.
Snowball Edge 클라이언트를 사용하여 데이터를 디바이스로 전송합니다. AWS가 데이터를 Amazon S3로
가져올 수 있도록 장치를 반환하십시오. "이다.
- AWS Snowball Edge: 대용량 데이터를 물리적으로 전송하기 위한 물리적 디바이스 솔루션으로, 인터넷을
통한 데이터 전송 대신 물리적 전송을 통해 네트워크 대역폭을 절약할 수 있습니다.
이 선택지는 AWS Snowball Edge는 대용량 데이터를 물리적으로 전송함으로써 네트워크 대역폭을 절약할 수 있
습니다. 이 방법은 70TB의 데이터를 빠르게 전송할 수 있어, 최소한의 네트워크 대역폭을 사용하면서 가능한 한
빨리 마이그레이션 해야 하는 요구사항을 충족합니다 또한, Snowball Edge 디바이스는 데이터 전송을 위한 고속 네트워크 인터페이스를 제공하여, 데이터를 빠르게 디바이스로 전송할 수 있습니다.
선택지 3번" 온프레미스에 S3 파일 게이트웨이를 배포합니다. S3 파일 게이트웨이에 연결할 공용 서비스
엔드포인트를 생성합니다. S3 버킷을 생성합니다. S3 File Gateway에서 새 NFS 파일 공유를 생성합니다.
새 파일 공유가 S3 버킷을 가리키도록 합니다. 기존 NFS 파일 공유에서 S3 파일 게이트웨이로 데이터를
전송합니다."이다.
- AWS Storage Gateway(S3 File Gateway): 온프레미스 데이터를 AWS S3로 전송하기 위한 하이브리드
클라우드 스토리지 솔루션으로, 네트워크를 통해 데이터를 전송합니다.
이 선택지가 정답이 아닌 이유는 S3 파일 게이트웨이를 사용하여 데이터를 전송하는 경우, 네트워크 대역폭을
사용하게 되기 때문이다. 70TB의 대용량 데이터를 네트워크를 통해 전송하는 데 시간이 오래 걸릴 수 있으며,
이는 최소한의 네트워크 대역폭을 사용하면서 가능한 한 빨리 마이그레이션 해야 하는 요구사항을 충족하지
못할 수 있다.
선택지 4번 "온프레미스 네트워크와 AWS 간에 AWS Direct Connect 연결을 설정합니다. 온프레미스에 S3
파일 게이트웨이를 배포합니다. S3 파일 게이트웨이에 연결할 퍼블릭 가상 인터페이스(VIF)를 생성합니다.
S3 버킷을 생성합니다. S3 File Gateway에서 새 NFS 파일 공유를 생성합니다. 새 파일 공유가 S3 버킷을
가리키도록 합니다. 기존 NFS 파일 공유에서 S3 파일 게이트웨이로 데이터를 전송합니다." 이다.
- AWS Direct Connect : 온프레미스와 AWS 간의 전용 네트워크 연결을 제공하여 안정적이고 고속의
데이터 전송을 가능하게 한다. - AWS Storage Gateway(S3 File Gateway): 온프레미스 데이터를 AWS S3로 전송하기 위한 하이브리드
클라우드 스토리지 솔루션으로, 네트워크를 통해 데이터를 전송한다.
이 선택지가 정답이 아닌 이유는 AWS Direct Connect를 통해 네트워크 대역폭을 높이고 안정적인 연결을
제공할 수 있지만, 여전히 네트워크를 통해 데이터를 전송하는 방식이기 때문이다. 70TB의 데이터를 전송
하는데 시간이 많이 걸릴 수 있으며, 이는 최소한의 네트워크 대역폭을 사용하면서 가능한 한 빨리 마이그레
이션 해야 하는 요구사항을 충족하지 못할 수 있다.
'AWS' 카테고리의 다른 글
| (SAA)합격 기원 4일 (1) | 2026.06.02 |
|---|---|
| (SAA) 합격 기원 3일차 (0) | 2026.06.01 |
| (SAA) 합격 기원 1일차 (0) | 2026.05.28 |
| AWS S3 버킷 정책(Bucket Policy) 예시 (0) | 2026.04.09 |
| 2. 리눅스 명령어 Step 1 (0) | 2025.12.31 |